Engenharia reversa com IA: como usar o REA dentro da lei
O REA liga agentes como Claude Code e Cursor a ferramentas que analisam binários, APKs e sites. Veja o que ele faz de verdade e onde está a linha legal.
O que é a engenharia reversa com IA do REA
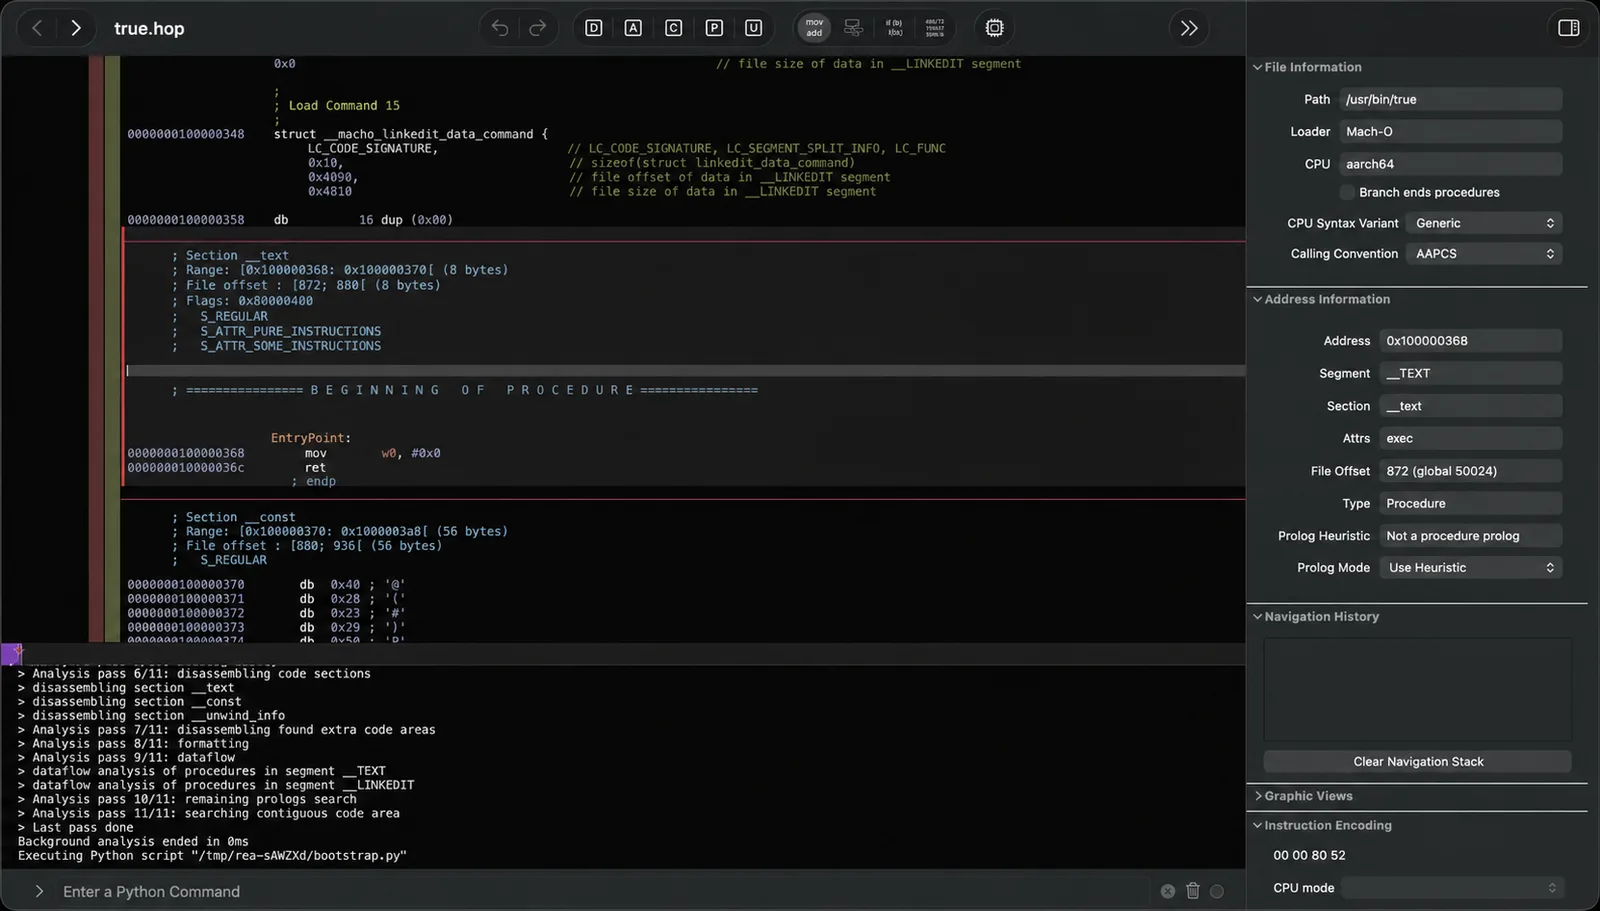
Engenharia reversa com IA é o que o REA (Reverse Engineer Anything) faz: ele conecta o seu agente de programação a ferramentas de análise para descobrir como um app funciona por dentro, mesmo sem o código-fonte. O projeto é de código aberto, está no GitHub sob licença MIT e passou de 380 mil estrelas em pouco mais de seis meses.
A promessa é real, mas tem contexto. O REA não é um botão mágico que copia software: ele coleta evidências (trechos de código, referências e pontos que ainda não foram entendidos) e entrega isso ao agente de IA, que explica, implementa e testa. E o próprio projeto proíbe vários usos, enquanto a lei brasileira tem regras claras sobre o que é permitido.
Neste guia você vai entender o que a ferramenta faz, como instalar, o que ela analisa, o que a Lei do Software diz e como aplicar isso no seu negócio sem se meter em problema.
Principais pontos
- O REA é um servidor MCP que liga agentes como Claude Code, Codex, Cursor e Gemini CLI a ferramentas de análise.
- A instalação é um único comando via npm e exige Node.js 22 ou mais novo.
- Analisa binários nativos, apps JavaScript e Electron, .NET, APKs Android, sites e firmware.
- O DISCLAIMER do projeto proíbe burlar DRM, licença e anticheat ou copiar software proprietário.
- No Brasil, a Lei 9.609/1998 permite semelhança funcional e integração indispensável para uso próprio, mas pune a violação de direito autoral.
O REA em números: por que o projeto explodiu
O repositório do REA no GitHub foi criado em 14/04/2026 e é publicado com licença MIT, uma licença permissiva que autoriza usar, modificar e redistribuir o código. A descrição oficial resume a proposta: fazer engenharia reversa de qualquer coisa com agentes de IA, do comportamento do app até o binário nativo.
O crescimento chama atenção. Em 12/10 o projeto tinha cerca de 130 mil estrelas; em 26/10/2026 já eram 384.512 estrelas e 96.234 forks. A versão mais recente é a rea-agents 6.8.0, de 25/10/2026, distribuída pelo npm.
Esse interesse acompanha uma tendência que já comentamos na lista de apps que a IA já consegue refazer: quando agentes conseguem entender um software por fora, reconstruir funcionalidades fica muito mais barato.
Como funciona a engenharia reversa com IA no REA
O REA é um servidor MCP. MCP (Model Context Protocol) é um padrão que permite a um agente de IA chamar ferramentas externas de forma organizada. Na prática, o REA vira uma caixa de ferramentas que o seu agente de programação passa a usar: Claude Code, Codex, Cursor, Gemini CLI, Grok Build e outros.
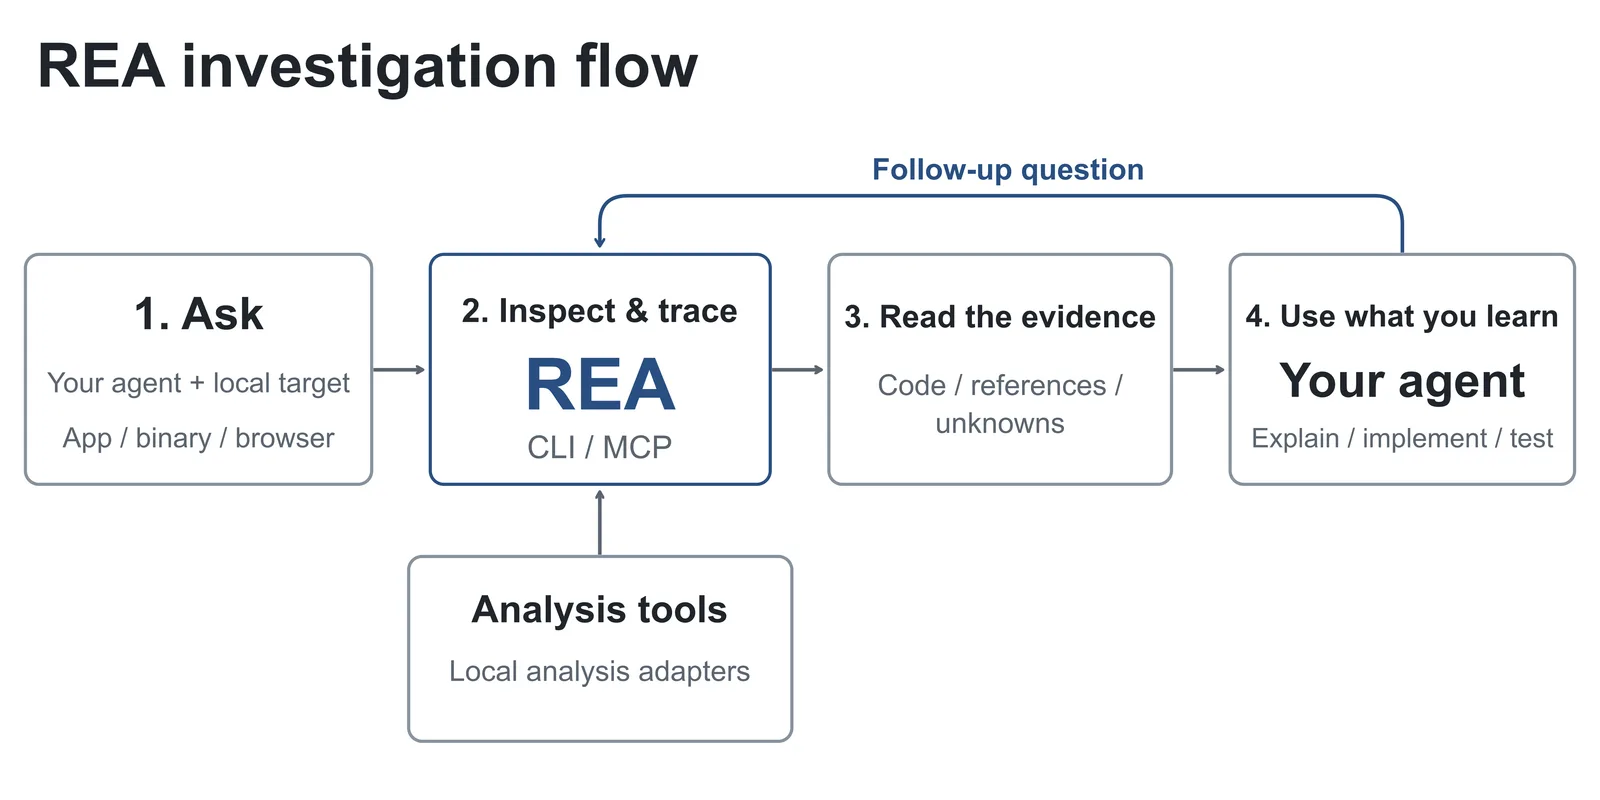
O fluxo tem quatro etapas: você pergunta ao agente como algo funciona, o REA inspeciona e rastreia o alvo com ferramentas locais, o agente lê as evidências devolvidas e então usa o que aprendeu para explicar, implementar e testar.
Quem faz o quê
A divisão de trabalho é o ponto mais importante para entender a ferramenta:
- O REA coleta evidências: código, referências e pontos desconhecidos, ou seja, o que ainda não foi esclarecido.
- O agente de IA interpreta essas evidências, explica o comportamento e escreve uma implementação própria.
- Você valida o resultado e decide o que fazer com ele.
O fato de o REA listar explicitamente os pontos desconhecidos é uma boa prática: reduz o risco de o agente inventar uma explicação plausível, mas errada.
A proposta do projeto é que o agente inspecione o app sem o código-fonte, explique como um recurso funciona, mostre a evidência e monte uma versão para o seu projeto.
Como instalar o REA passo a passo
A instalação é simples para quem já usa Node.js. Siga estes passos:
- Confira se você tem o Node.js 22 ou mais novo instalado.
- Rode o comando de setup do pacote rea-agents.
- Conecte o REA ao agente de programação que você já usa (Claude Code, Cursor, Codex etc.).
- Para analisar binários nativos, instale à parte uma das ferramentas suportadas: Hopper, Ghidra ou IDA, que são programas de desmontagem e descompilação.
# verifique a versão do Node (precisa ser 22 ou superior)
node --version

# instale e configure o REA
npx rea-agents setup
O pacote está publicado no npm como rea-agents, então o npx baixa e executa a versão mais recente sem instalação global.
Atenção aos dados que saem da sua máquina
A análise roda localmente, mas o agente envia os resultados ao provedor do modelo de IA, que tem a própria política de dados. Se você analisar um sistema interno com informações sensíveis, trechos dele vão parar nos servidores do provedor. Antes de usar em software da empresa, leia a política do seu provedor e avalie o impacto em contratos de confidencialidade e na LGPD.
O que o REA consegue analisar
A lista de alvos suportados é ampla:
- Binários nativos, com Hopper, Ghidra ou IDA instalados separadamente.
- Apps JavaScript e Electron, formato comum em aplicativos de desktop modernos.
- Assemblies .NET, usados em muitos sistemas corporativos para Windows.
- APKs Android, o pacote de instalação dos apps do sistema.
- Sites.
- Firmware, o software embarcado em dispositivos.
Para mostrar o que é possível, o projeto publica casos de uso na vitrine oficial do REA. Os três destaques são: o cálculo de som do jogo DX-Ball reconstruído em C, passando em 3.205 casos comparados com o x86 original; a área de transferência do Notion; e um cálculo do jogo TH04, de PC-98.
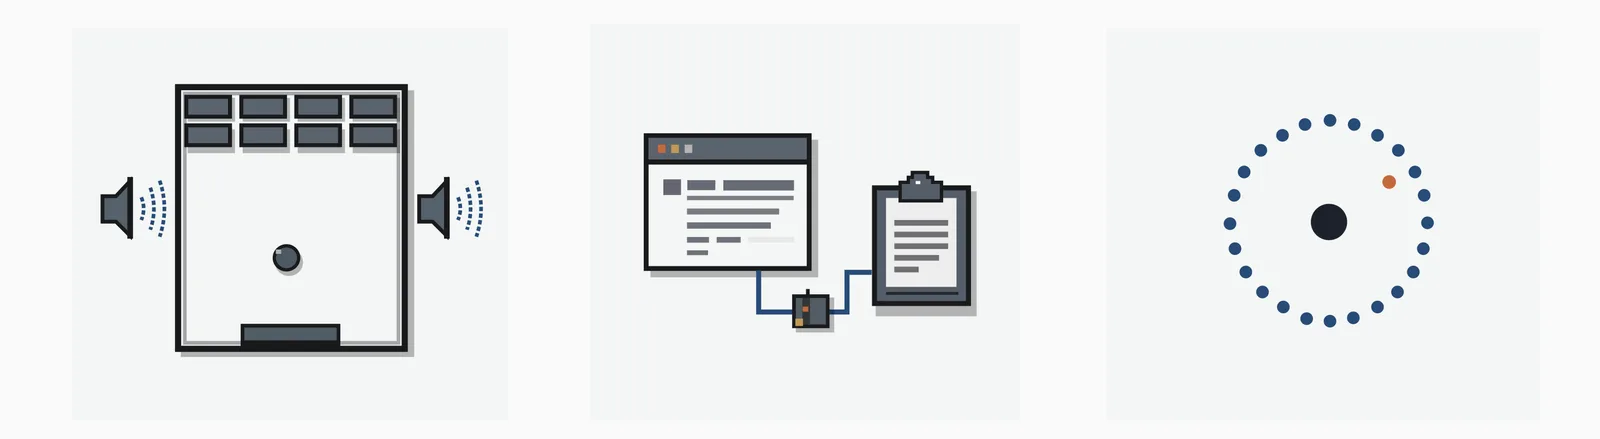
O caso do DX-Ball ilustra bem o método: não basta o agente escrever um código parecido. A nova versão em C foi testada contra o comportamento do programa original em milhares de situações, e é isso que dá confiança de que a lógica foi realmente entendida.
Engenharia reversa com IA e a lei brasileira
Antes de qualquer coisa, leia o DISCLAIMER oficial do REA. Ele proíbe burlar DRM (sistemas de proteção contra cópia), checagem de licença e anticheat, copiar software proprietário e reproduzir código e recursos protegidos. O uso previsto é para pesquisa, segurança, educação, interoperabilidade, preservação e software próprio ou autorizado.
No Brasil, a referência é a Lei 9.609/1998, a Lei do Software. Dois artigos importam aqui:
- Art. 6º: não considera ofensa a semelhança entre programas causada por características funcionais e a integração tecnicamente indispensável para uso próprio.
- Art. 12: prevê detenção de seis meses a dois anos ou multa para quem viola direito de autor de programa, e reclusão de um a quatro anos quando a reprodução é para fins de comércio.
Entender como um recurso funciona e construir o seu do zero é um caminho. Copiar código, recursos ou proteção de terceiros é outro, e a lei trata os dois de forma muito diferente.
| Uso | Posição do DISCLAIMER do REA | Ponto de atenção na lei |
|---|---|---|
| Analisar o software da própria empresa | Permitido (software próprio) | Sem conflito de autoria |
| Integrar sistemas para uso próprio | Permitido (interoperabilidade) | Art. 6º admite integração indispensável |
| Criar recurso com função parecida | Permitido se não copiar código | Art. 6º admite semelhança funcional |
| Pesquisa, educação e preservação | Permitido | Avalie caso a caso |
| Burlar DRM, licença ou anticheat | Proibido | Risco de violar direito do titular |
| Copiar código ou recursos protegidos | Proibido | Art. 12: detenção ou reclusão |
Este conteúdo é informativo e não substitui orientação jurídica. Se o projeto envolve produto comercial baseado em software de terceiros, converse com um advogado especializado em propriedade intelectual.
O caso ArtCraft e a sala limpa
O REA apareceu no Reel sobre a ArtCraft, que reúne 12 programas clonados pela técnica de sala limpa (clean room): uma equipe descreve o comportamento do software original e outra escreve o código novo sem acesso ao código de origem. Falamos do projeto no post sobre o clone gratuito do Photoshop da ArtCraft.
Porém, nada público liga a ArtCraft ao REA. A associação foi feita no vídeo, não pelos projetos. Vale a lição de método: documentar comportamento e reimplementar é muito diferente de copiar.
Usos práticos no seu negócio
Com os limites claros, sobram aplicações legítimas e valiosas:
- Entender um recurso antes de construir o seu. Se um concorrente tem uma função de exportação que seus clientes adoram, o agente pode explicar a lógica e você implementa a sua própria versão, sem copiar código.
- Auditar o software da empresa. Equipes de segurança podem examinar o que um app interno ou um binário entregue por fornecedor realmente faz, dentro do que o contrato permite.
- Recuperar a lógica de um sistema antigo sem código-fonte. Aquele sistema legado em .NET cujo fornecedor sumiu pode ter sua regra de cálculo reconstruída e testada, como no caso do DX-Ball.
Um checklist rápido antes de começar: confirme que você tem direito de analisar o alvo, verifique o contrato ou a licença do software, avalie que dados vão para o provedor de IA e registre o processo, separando o que foi observado do que foi implementado.
Perguntas frequentes
O REA é gratuito?
Sim, o código do REA é aberto e publicado sob licença MIT. O que pode ter custo é o agente de IA conectado a ele, que segue o plano do provedor que você já usa, e ferramentas como IDA ou Hopper, instaladas à parte.
É crime fazer engenharia reversa no Brasil?
Não necessariamente: a Lei 9.609/1998 não considera ofensa a semelhança por características funcionais nem a integração tecnicamente indispensável para uso próprio. O crime está em violar o direito de autor do programa, com pena maior quando a reprodução é para comércio.
O REA funciona sem o código-fonte do app?
Sim, essa é a proposta central do projeto. Ele inspeciona o app compilado ou publicado e devolve evidências para o agente explicar o comportamento e montar uma versão própria.
Os dados analisados ficam só no meu computador?
Não totalmente. A análise roda localmente, mas o agente envia os resultados ao provedor do modelo de IA, que segue a própria política de dados. Por isso, cuidado com sistemas que contêm informações sensíveis.
Posso usar o REA para tirar a licença de um programa?
Não. O DISCLAIMER do projeto proíbe burlar DRM, checagem de licença e anticheat, e esse tipo de uso pode configurar violação de direito autoral pela Lei do Software.
Conclusão
O REA tornou a engenharia reversa com IA acessível a qualquer desenvolvedor com Node.js e um agente de programação. Ele não copia software: coleta evidências para a IA explicar e reimplementar. O limite está no próprio DISCLAIMER e na Lei 9.609/1998: entender e integrar para uso próprio é uma coisa; copiar código ou burlar proteções é outra.
Recomendação para hoje: escolha um sistema legado da sua própria empresa, sem dados sensíveis, e use o REA para documentar uma regra de negócio que ninguém mais sabe explicar. É o jeito mais seguro de testar a ferramenta e já sair com algo útil.
Sobre a Lee Sugano
Lee Sugano
Agência de soluções digitais com base no Japão e clientes em mais de 10 países. Compartilhamos insights sobre desenvolvimento, design e marketing digital para empresas que não aceitam genérico.
Gostou deste conteúdo?
Receba insights exclusivos sobre desenvolvimento web, design e marketing digital diretamente no seu email.
Sem spam. Cancele quando quiser.